

19.10.2026 | 20:46
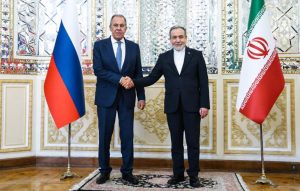
Մոսկվան մտադիր չէ հրաժարվել Իրանի հետ համագործակցությունից․ Լավրովը Թեհրանում է
Քաղաքականություն
19.10.2026 | 19:00Վարչապետ Նիկոլ Փաշինյանի աշխատակազմի, Կենտրոնական բանկի և Կենտրոնական ընտրական հանձնաժողովի համակարգիչները ենթարկվել են հաքերային հարձակման։
«Վարակումները եղել են Windows համակարգիչների դեմ, բայց նաև թիրախավորվել են հեռախոսներ։ Դեռ հասկանալի չէ՝ հեռախոսների վերաբերյալ հավաքագրվե՞լ է խորացված տեղեկատվություն․ կարելի է ենթադրել, որ դա էլ օգտագործվելու է ուրիշ տիպի հարձակումների մեջ»,- մանրամասներ է ներկայացնում CyberHUB.am-ի համահիմնադիր, տեղեկատվության անվտանգության փորձագետ Սամվել Մարտիրոսյանը։
Հայաստանյան պետական կառույցների նկատմամբ հաքերային հարձակումը հայտնաբերել է կանադական Citizen Lab-ը։ Այն բացահայտել է վնասակար ծրագրի աշխատանքի մեխանիզմը։
«Իրենք գործարքի մեջ են մտել մի գովազդային ցանցի հետ։ Դա շատ տարածված բան է, երբ կայքն իր մոտ դնում է գովազդային ցանցի ծրագիրը, իսկ գովազդային ցանցը գովազդ է դնում ու ցուցադրում կայքերի վրա, կայքն էլ դրանից ստանում է տոկոս։ Ու այս գովազդային մեծ ընկերությունը, փաստացի, մտել է գործարքի մեջ «Candiru»-ի հետ և գովազդի միջոցով մարդկանց վարակել»,- նշում է Մարտիրոսյանը։
Մեդիափորձագետի դիտարկմամբ՝ վարակումները կատարվել են ոչ թե պատահականության սկզբունքով, այլ թիրախային։ Դրանք ուղղված են կոնկրետ անձանց և կազմակերպությունների։
«Հարձակումները եղել են շատ զանգվածային․ Հայաստանում ամենաշատն օգտագործվել է mamul.am կայքը։ Ուզում եմ անպայման նշել, որ բացարձակ չմտածեք, թե այդ կայքն ինչ-որ ձևով ներգրավված է, մեղավոր է և այլն․ պարզապես իրենց մոտ են տեղադրված եղել այդ գովազդային ցանցի բաներները։ Մոտ 1 միլիոն անգամ ցուցադրվել են գովազդները, որից 100,000-ը գնահատվում են որպես թիրախային, հարձակվողական տվյալ հավաքող կամ հարձակողական ցուցադրումներ»,- շեշտում է փորձագետը։
«Կանդիրու»-ն իսրայելական ծրագիր է, ինչպես հայտնի «Pegasus»-ը, որի միջոցով հաքերային լայնածավալ հարձակում էր իրականացվել հատկապես 44-օրյա պատերազմի օրերին։ Իսրայելական ընկերությունն էր ծրագիրը վաճառել Ադրբեջանին, որն այդ ընթացքում հասցրել էր վարակել պետական կառույցների, լրագրողների, արտասահմանյան դեսպանատների աշխատակիցների Android և iPhone հեռախոսները։
«Տարօրինակ ձևով 2024 թվականից մենք չենք կարողանում CyberHUB-ում, հետազոտելով հեռախոսները, գտնել նոր վարակումներ։ Մի կողմից կթվա, թե դա լավ է, բայց իրականում այս ոլորտում, երբ տեսնում ես, որ ոչինչ չի կատարվում, ու դիմացդ Ադրբեջանն է, որը շատ անհավանական է, որ ոչինչ չի ուզում անել, չի ուզում քաղել նույն ձևի հետախուզական տեղեկատվություն»,- ընդգծում է Մարտիրոսյանը։
Այս անգամ ո՞վ է կանգնած վարակման հետևում․ Իսրայելը՞, Ադրբեջանը՞, թե՞ երկու երկրներն էլ միասին․ Սամվել Մարտիրոսյանը նշում է՝ դժվար է ասել, միևնույն ժամանակ, ընդգծում՝ «Կանդիրու»-ի բացահայտման հաջորդ օրը մեկ այլ զեկույց հրապարակվեց, ըստ որի՝ 2026 թվականի սկզբին մեկ այլ հաքերային թիմի կողմից հարձակման է ենթարկվել Արտաքին գործերի և միջազգային առևտրի նախարարությունը։ Այս դեպքում հետքերը տանում են դեպի Ղազախստան։
«Ռուսալեզու են այդ հաքերները, դրա համար չի բացառվում, որ նաև կարող են լինել ռուսաստանյան, որոնք փորձում են քողարկվել և ներկայանալ որպես Ղազախստանում գործող»,- կարծիք է հայտնում մեդիափորձագետը։
Թեև հաքերային հարձակումները հայտնաբերվել են, սակայն հայտնի չէ, թե ինչ տվյալներ և բովանդակություն են կարողացել ձեռք բերել դրանց ընթացքում, բաց է նաև հարցը՝ ո՞ր երկիրն է կանգնած այս ամենի հետևում։
Մանրամասները՝ տեսանյութում։
Ռոզա Վարդանյան